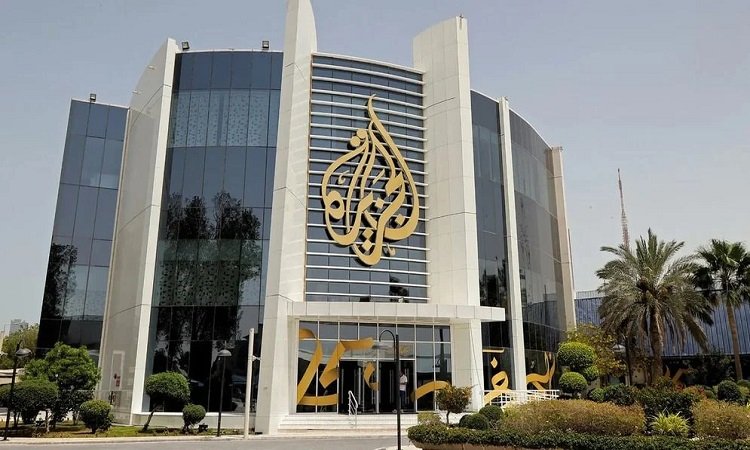

আল-জাজিরা মিডিয়া নেটওয়ার্ক গত বৃহস্পতিবার তাদের কর্মীদের মোবাইল ফোনে চালানো গোপন স্পাইওয়্যার হামলার তীব্র নিন্দা জানিয়েছে। একই সঙ্গে নিজস্ব কর্মীদের নিরাপত্তা নিশ্চিত করতে ও প্রযুক্তিগত সুরক্ষার কাজ অব্যাহত রাখার দৃঢ় ঘোষণা দিয়েছে সংবাদমাধ্যমটি।
সাংবাদিকদের লক্ষ্যবস্তু বানানোর এই ঘটনাকে সংবাদপত্রের স্বাধীনতার ওপর সরাসরি আঘাত বলে উল্লেখ করেছে আল-জাজিরা। সেইসঙ্গে এই সাইবার অপরাধের সঙ্গে সরাসরি যুক্ত ব্যক্তিদের দ্রুত জবাবদিহির আওতায় আনার জোরালো দাবি জানিয়েছে প্রতিষ্ঠানটি।
সংবাদমাধ্যমটির নিজস্ব অভ্যন্তরীণ তদন্ত সম্পন্ন হওয়ার পর বিষয়টি নিয়ে নিবিড় গবেষণা শুরু করে টরন্টো বিশ্ববিদ্যালয়ের প্রযুক্তি গবেষণা ইউনিট সিটিজেন ল্যাব। তাদের প্রতিবেদনে স্পষ্টভাবে নিশ্চিত করা হয়েছে যে, ক্ষতিকারক সাইবার তৎপরতার কারণে ২০২১ সালে যুক্তরাষ্ট্র সরকার কর্তৃক কালো তালিকাভুক্ত ইসরাইলি সাইবার প্রতিষ্ঠান ক্যান্ডিরুর তৈরি স্পাইওয়্যার দিয়েই মূলত এসব ডিভাইসে হামলা চালানো হয়।
গবেষণা প্রতিবেদনে বলা হয়েছে, অত্যন্ত বিপজ্জনক এই সফটওয়্যারটি ব্যবহারকারীর ব্যক্তিগত ফাইল, নথি, ব্রাউজারের কুকিজ, বুকমার্ক ও সংরক্ষিত পাসওয়ার্ডসহ সব ধরনের স্পর্শকাতর তথ্য গোপনে চুরি করতে সম্পূর্ণ সক্ষম। এটি কি-বোর্ডের টাইপিং, স্ক্রিনশট, মাইক্রোফোন ও ওয়েবক্যামের রেকর্ড এবং বিভিন্ন পরিচিত যোগাযোগ মাধ্যম থেকে ইমেইল ও খুদে বার্তাও সংগ্রহ করতে পারে।
নিরাপত্তা ব্যবস্থার কড়া নজরদারি এড়াতে স্পাইওয়্যারটি সংগৃহীত তথ্য এনক্রিপ্ট করা চ্যানেলে ছোট ছোট ভাগে ভাগ করে নির্দিষ্ট সময় পরপর হ্যাকারদের কাছে নিরাপদে পাঠাত। অত্যন্ত জটিল এই সাইবার টুলটি তৈরি করতে কয়েক মিলিয়ন ডলারের বেশি ব্যয় হয়েছে বলে জানা গেছে।
এই ঘটনাটি ক্যান্ডিরুর মতো বিতর্কিত সাইবার প্রতিষ্ঠান ও তাদের পৃষ্ঠপোষকদের অত্যাধুনিক নিরাপত্তা প্রতিরক্ষাকে ফাঁকি দেওয়ার ভয়াবহ সক্ষমতা এবং জটিল ঝুঁকিগুলোকে সবার সামনে উন্মোচন করেছে। বিশ্বের লাখ লাখ লক্ষ্যবস্তু ডিভাইসের মধ্যে আল-জাজিরার কয়েকজন সাংবাদিকের মোবাইল ফোনও এর অন্তর্ভুক্ত ছিল, যাদের অনেকে অত্যন্ত স্পর্শকাতর ও গুরুত্বপূর্ণ বিষয়ে সাংবাদিকতায় যুক্ত রয়েছেন।
২০২৪ সালে আল-জাজিরার নিজস্ব প্রযুক্তিগত দল কর্মীদের ডিভাইসে বেশ কিছু অস্বাভাবিক আলামত ও সন্দেহজনক গতিবিধি শনাক্ত করে, যা পরবর্তীতে ২০২৫ সাল পর্যন্ত অব্যাহত ছিল। এরপর আরও বিস্তারিত এবং পেশাদার অনুসন্ধানের জন্য সিটিজেন ল্যাবের সহায়তা প্রার্থনা করে সংবাদমাধ্যমটি।
গত বৃহস্পতিবার প্রকাশিত ওই প্রতিবেদনে টরন্টোভিত্তিক গবেষণা দলটি জানায় যে, হামলার সময় সংগৃহীত নেটওয়ার্ক লগের বিশদ বিশ্লেষণ এটি কীভাবে সফলভাবে পরিচালিত হয়েছিল তার একটি স্পষ্ট সময়রেখা প্রদান করে। আল-জাজিরা নিশ্চিত করেছে যে, এই যৌথ সহযোগিতা হামলাগুলোর সত্যতা নির্ভুলভাবে যাচাই ও নথিভুক্ত করতে বিশেষভাবে সহায়তা করেছে।
উল্লেখ্য যে, এর আগেও ক্যান্ডিরুর তৈরি এই একই স্পাইওয়্যার ব্যবহার করে বিশ্বের বিভিন্ন দেশের অন্তত একশ জন সাংবাদিক, ভিন্নমতাবলম্বী ও রাজনৈতিক বিরোধীদের ওপর অবৈধভাবে নজরদারি চালানো হয়েছিল। এর আগেও ক্যান্ডিরুর তৈরি স্পাইওয়্যার ব্যবহার করে বিশ্বের বিভিন্ন দেশের অন্তত ১০০ জন সাংবাদিক, ভিন্নমতাবলম্বী ও রাজনৈতিক বিরোধীদের ওপর নজরদারি চালানো হয়েছিল।